기능 개요
- 실제 IT 운영환경에서 공격자의 행위를 동일하게 시뮬레이션 하여 그에 대한 평가를 수행하고, 효과적인 대응 방안을 제시합니다.
- 단순히 행위를 시뮬레이션 하는 것이 아닌 시스템의 무결성과 안정성을 유지하면서, 실제로 공격행위를 수행합니다.
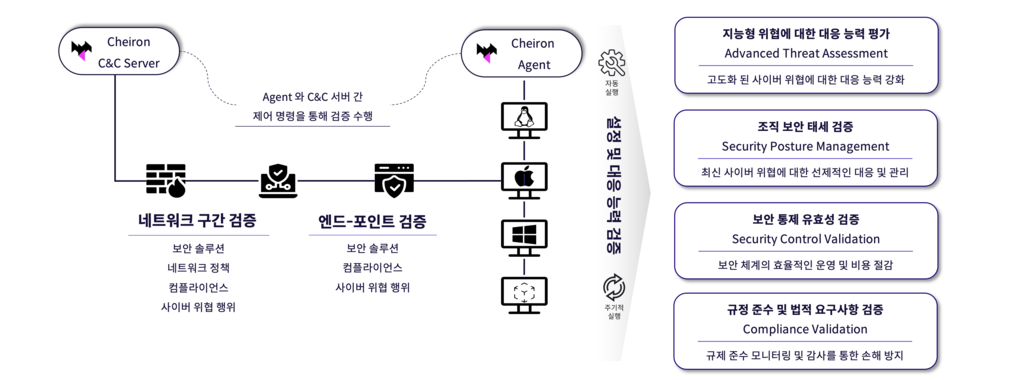
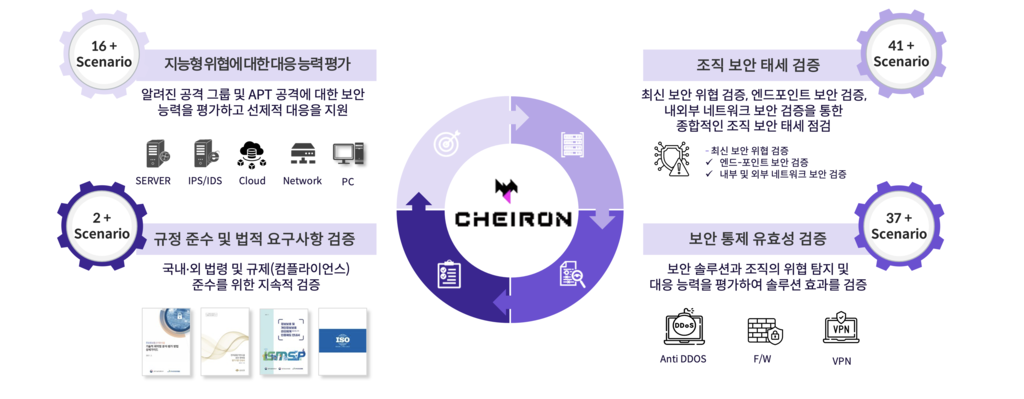
점검 모듈 구성�
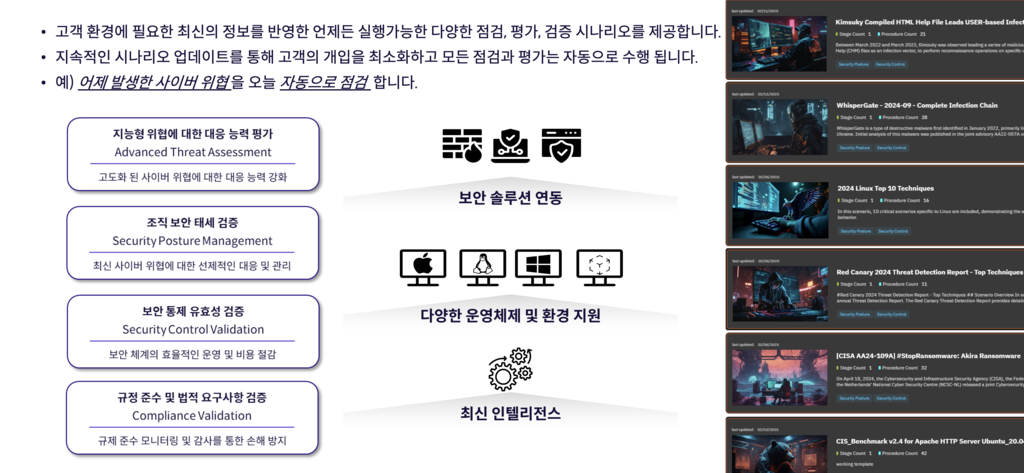
주요기능: 최신 CTI 기반 점검 시나리오(플레이북)
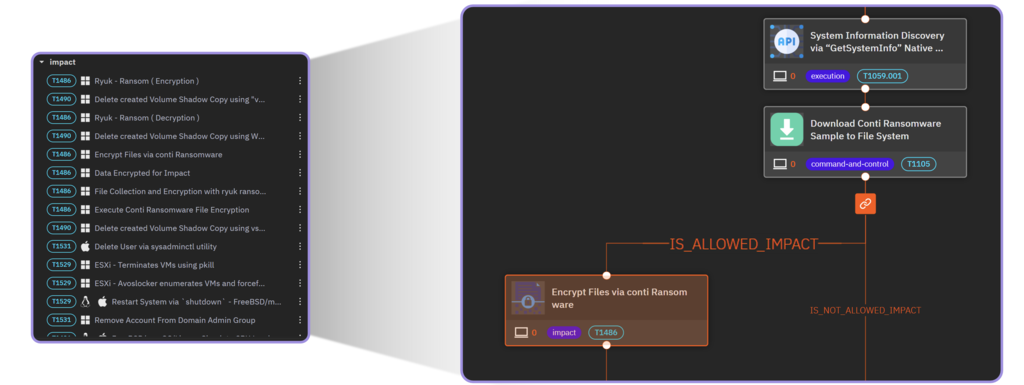
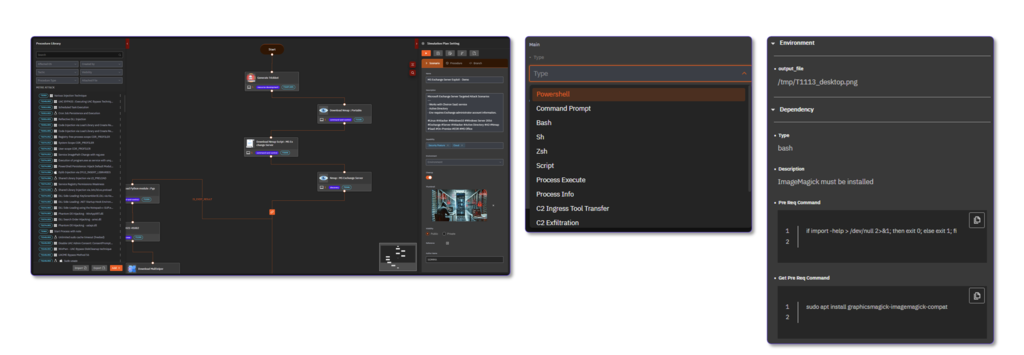
주요기능: 직관적인 시나리오 저작
- 침투테스트의
진행상황과 단계별 시나리오는 직관적인 UI 를 통해 제공됩니다.
- 같은
공격이라 할지라도 Built-In
된
다양한 실행 타입을 지정하여 다양한 방식으로 공격을 진행할 수 있습니다.
- 안정성
보장을 위한 다양한 장치들이 기본 제공됩니다 (Pre and Post requisite check,
Dependency check, Clean-up, etc.)
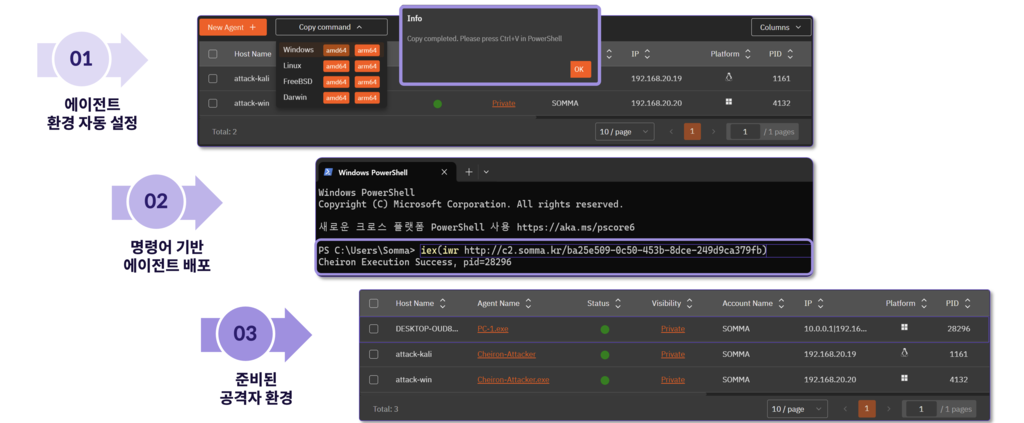
주요기능: No Configuration, Easy Deploy
- 케이론은 다양한 운영체제(Windows, Linux, macOS 등)을 지원하며 배포를 위한 별도의 설정이 필요하지 않습니다.
- 패키지 기반의 설치, 커맨드라인 설치 등 간단한 방법으로 쉽게 에이전트를 배포할 수 있습니다.
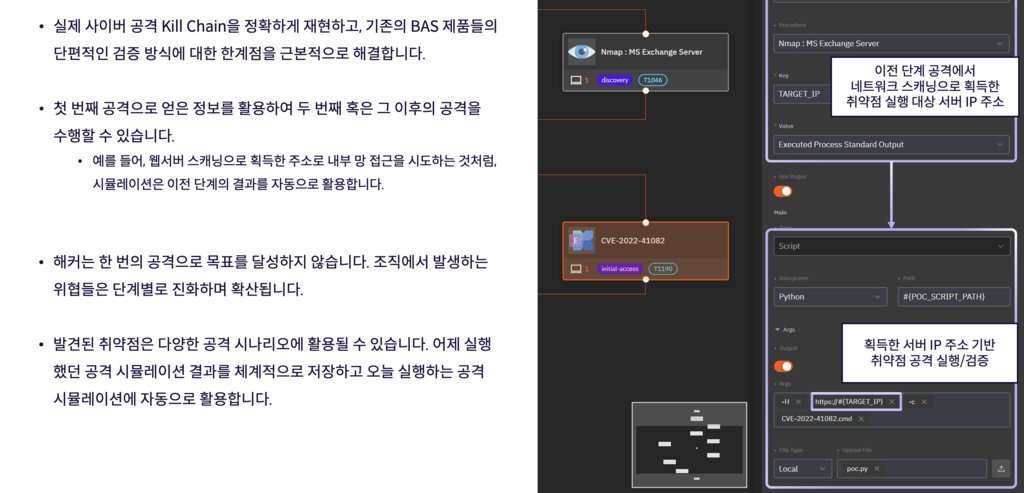
주요기능: 실제 수준의 공격 (Value Chaining)
- 외산 혹은 타사 BAS 처럼 단순히 공격 행위를 시뮬레이션하는데서 그치지 않습니다.
- 공격 과정에서 탈취한 값 (예. 패스워드, 토큰 등)을 이후 공격에 활용하므로써 실제 공격과 동일한 행위를 수행합니다.
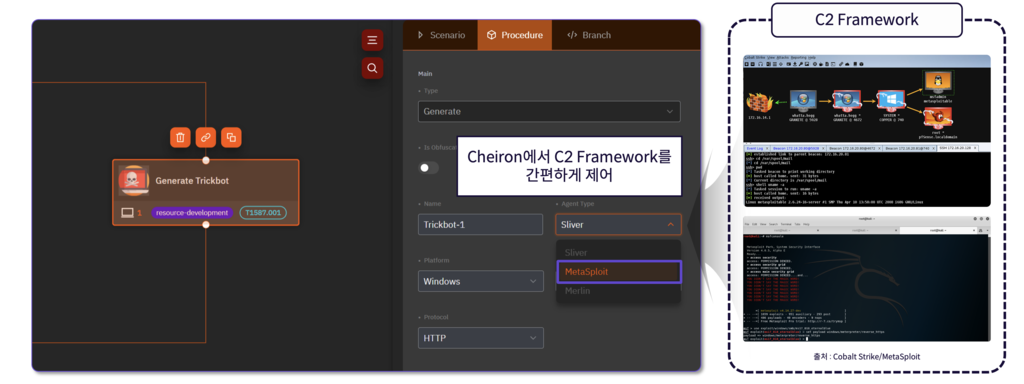
주요기능: 실제 공격 프레임워크 내장 (Multi C&C Support)
-
실제
공격자들이 사용하는 Command
& Control Framework를 통합 지원하여 현실적인 후속 침투 시뮬레이션을 제공합니다.
기존 BAS 제품들의 인위적인 검증 방식을 개선하여 실제 공격자 프로세스를 재현합니다.
Red Team 사용자는 별도의 Framework를 설치 할 필요가 없으며 대시보드를 통해 주요 기능을 제공받을 수 있습니다.
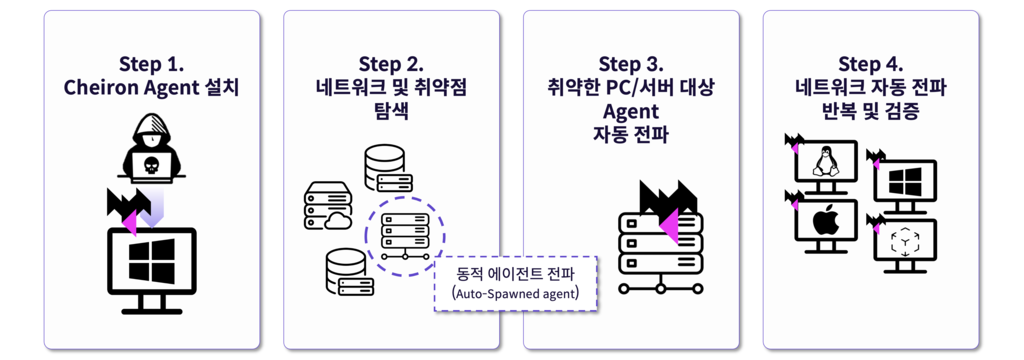
주요기능: 자동화 된 내부 확산(Auto-spawned Lateral Movement)
- 공격자는
1개의 PC나 서버 침투로 멈추지 않습니다. 목표를 달성하기 위해 더 중요한 시스템을 찾아 네트워크 내부를 탐색합니다.
- 사용자가
조직의 여러 네트워크 환경에 대해 검증이 필요할 경우 사용자 개입 없이 자동으로 에이전트를 설치하고 검증을 수행할 수 있습니다.
주요기능: 안전한 시뮬레이션 (Safe-guarded Simulation)
-
모든
공격 시뮬레이션은 조직의 운영 환경에 어떠한 영향도 미치지 않도록 안전한 방식으로 설계됩니다.
운영중인 환경 및 시스템에 대한 즉각적인 점검이 가능합니다.
시스템 및 네트워크 리소스 사용을 상황에 맞게 조율하여 성능 저하를 방지하고 백업/클린업 기능을 통해 원본 데이터들을 손상하지 않습니다.