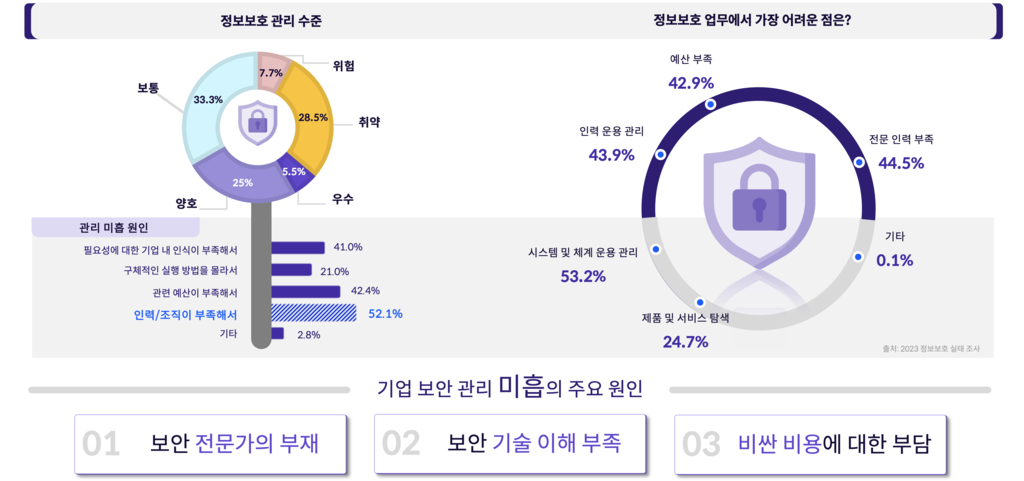
정보 보호 관리의 문제 - 현업에서는 보안 전문 인력의 부족과 예산 문제등으로 인해 정보보호 관리의 어려움을 느끼고 있습니다.
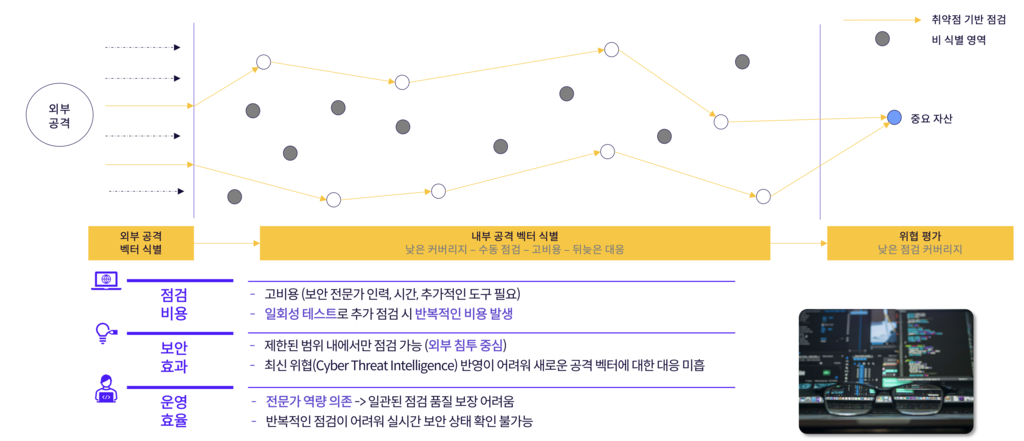
전통 적인 방식의 보안 점검 - 기존 취약점 기반의 위협 대응 평가는
전문가에 의해 외부에서 내부의 핵심 자산까지의 가능한 공격벡터를 식별하고, 취약점을
통해 공격이 가능함을 점검합니다.
- 제한된 기간과 고비용의 인력 그리고 인력의 역량에 따라 점검의 수준이
달라질 수 밖에 없기 때문에 관리 가능한 공격벡터는 제한적일수 밖에 없습니다.
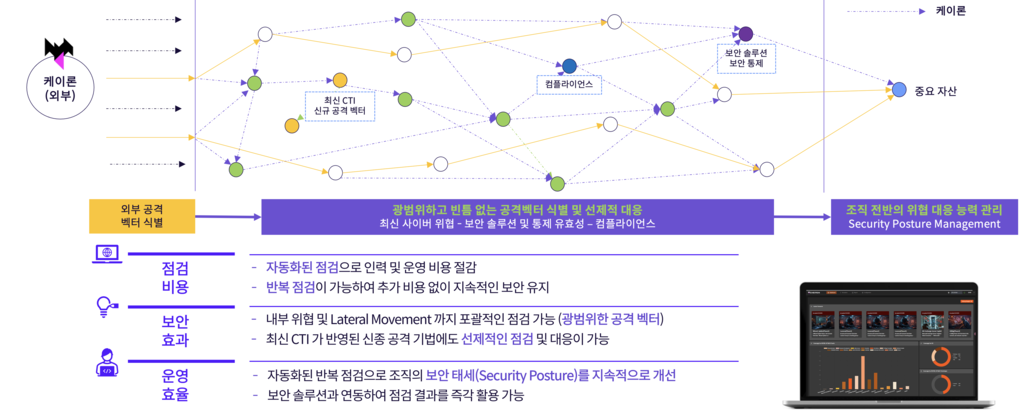
케이론(Cheiron)을 통한 점검 - 케이론은 최신 CTI(사이버
위협 정보), 표준
보안 가이드라인,
보안
솔루션의 점검 등을 통해 광범위하고
빈틈없는 공격
벡터에 대한 점검을 수행합니다.
- 새로운 공격벡터 식별을 위한 시나리오 업데이트를 통해 숨겨진
공격벡터를
찾아내고,
실제
위협이 발생하기 전에 대응할
수 있게 합니다.
- 자동화 된 지속적이고 반복적인 점검은 조직의 보안 태세(Security
Posture)의
개선 현황에 대한 완벽한 가시성을
제공합니다.
|